
AI時代のサイバーリスク管理
~経営に求められる判断と対応の迅速化~
AIの進展により、脆弱性の発見や悪用可能性の検証が高速化している。企業に求められるのは、技術対策の強化に加え、事業影響に応じた優先順位付けと、判断から対策完了までを迅速につなぐ管理体制である。本稿では、経営が平時から整えるべき仕組みを解説する。
重大脆弱性対応は経営判断の課題である
重大脆弱性が公表された際、企業には、自社のシステムが影響を受けるのか、どの事業や顧客に影響が及ぶのか、サービスを継続すべきかを短時間で見極めることが求められる。
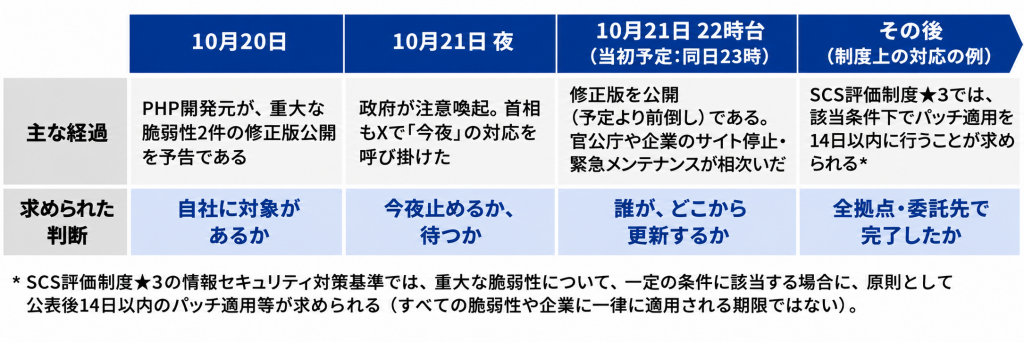
2026年10月、Webサイトや業務システムで広く利用されるPHPに、認証なしで遠隔からコードを実行されるおそれのある重大脆弱性群「PHP2Shell」が公表された。開発元は速やかな更新を呼び掛け、国内では首相が「今夜」の対応を呼び掛ける異例の事態となり、一部政府サイトの予防的な公開停止も報じられた。
図表1:PHP2Shellの経過と企業に求められた判断
出所)PHP開発元の公表資料、各種報道を基にDOLBIX作成
この事例が示すのは、重大脆弱性への対応が情報システム部門だけでは完結しない経営課題であるということである。自社のどのシステムが対象で、誰が更新作業を担い、誰がサービス停止を判断するのか。限られた時間の中で、技術的な評価と事業上の判断の両方が求められる。
AIの進展によって脅威の変化が加速する中、企業が同様の緊急判断を迫られる場面は増える可能性がある。そのとき対応の速さを左右するのは、技術力だけでなく、平時から整備された意思決定と実行の仕組みである。
AI時代、脆弱性対応は量と速さの両方が問われる
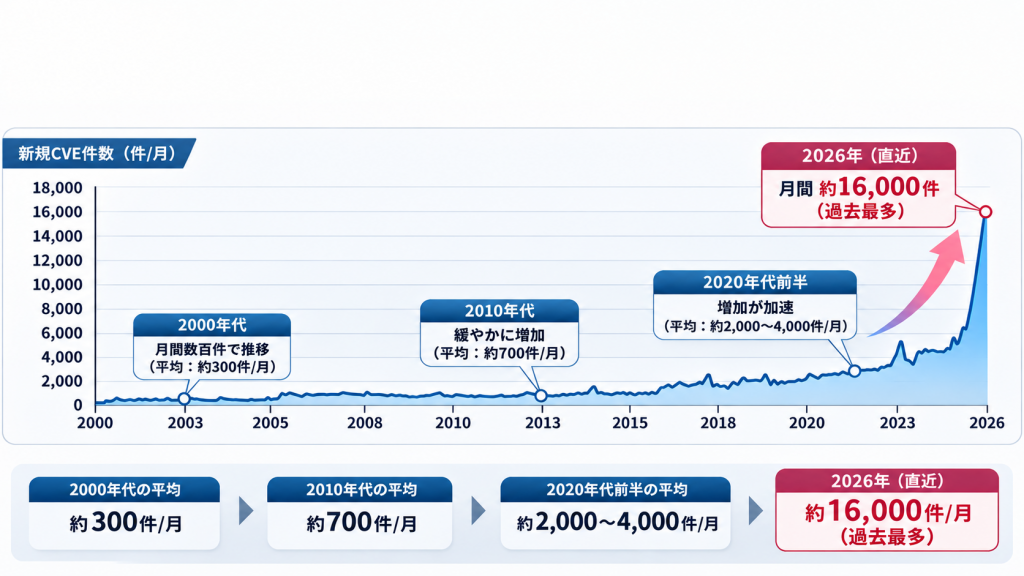
近年、公開される脆弱性情報は増加傾向にあり、企業が把握・評価すべき情報量も拡大している。以下のグラフは、脆弱性情報の追跡・集計を行うWebサイト「CVE Tracker」に掲載されたグラフを参考に当社が作成したものであり、脆弱性情報の公開件数の推移を示している。
図表2:公開された脆弱性件数の推移
出所)CVE Trackerに掲載されたグラフをもとにDOLBIX作成
公表件数の増加には、調査活動や情報公開の拡大など複数の要因があり、AIの影響を直接示すものではない。一方、英国国家サイバーセキュリティセンター(NCSC)は、AIによって脆弱性の発見や攻撃活動の速度・規模・効率が高まる可能性を指摘している。また、PHP2Shellの発見に関与したWizは、AIが長年見過ごされてきた脆弱性の発見・修正支援や悪用可能性の検証に貢献したと報告している。
企業にとって重要なのは、脆弱性情報を収集するだけでなく、自社のシステム構成や設定に該当するか、外部から到達可能か、事業にどの程度の影響が及ぶかを速やかに評価することである。しかし実際には、対象資産の管理者が分からない、サービス停止の判断者が決まっていない、子会社や委託先の更新完了を確認できないといった管理上の問題が対応を遅らせる。
AI時代に見直すべきなのは、脆弱性を発見する技術だけでなく、影響を判断し、対応を完了するまでの時間である。 リスクの把握から評価、判断、実行、完了確認までを一体として管理し、迅速化する必要がある。
さらに、公表後の対応だけに頼らず、AIも補助的に活用しながら自社の弱点を能動的・継続的に点検し、先回りしてリスクを低減することも重要になる。
事業影響に基づくリスク判断を迅速化する
大量の脆弱性が短期間に発見される可能性が高まる中、すべてを同じ優先度で修正することは現実的ではない。経営には、限られた人員や予算をどこに配分し、何を優先するかを迅速に判断する役割がある。
2026年5月、金融庁と日本銀行は、フロンティアAIによる脅威の変化を踏まえ、金融機関等に短期的な対応を要請した。重要サービス・システムの特定、技術負債の解消、対応要員の確保、リスクに応じたパッチ適用、代替対策、システム停止への備えなどが示されており、一般事業会社にも参考となる考え方である。
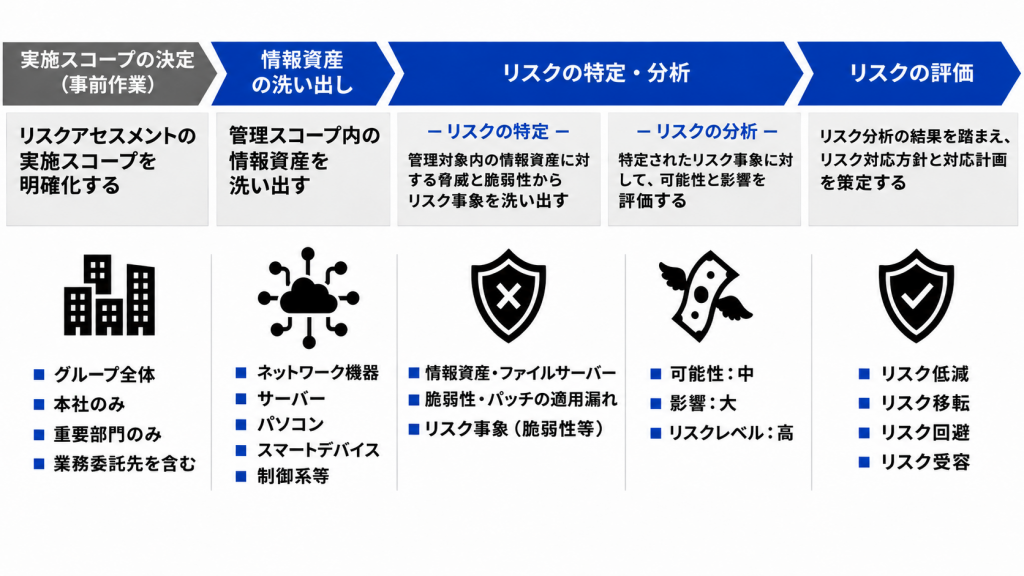
まず経営は、事業継続に不可欠なサービス、失ってはならない情報、復旧に時間がかかる業務を特定する。その上で、脆弱性の技術的な深刻度に加え、実際の悪用状況、外部からの到達可能性、売上・供給、顧客・信用、法規制・契約への影響などを総合的に評価し、対応の優先順位を定める。同じ弱点でも、外部公開された受注システムと隔離された検証環境では、求められる対応の速さが異なる。
また、迅速な対応を妨げる要因を平時から解消しておくことも重要である。サポート終了製品の更新や未適用パッチの解消を進めるとともに、緊急時に必要な要員や委託先の対応能力を確保し、通常業務の見直しを含む経営資源の配分に備える。
対策はパッチ適用を基本とし、直ちに適用できない場合にはアクセス制限、WAFによる仮想パッチ、ネットワーク分離などの暫定措置を組み合わせる。適用を急ぐことによる障害リスクと、対応の遅れによる侵害リスクを比較し、事業影響を踏まえて判断する必要がある。
図表3:リスク評価と対応方針の決定プロセス
出所)DOLBIX作成
すべてのリスクを直ちに解消できるとは限らない。残余リスクについては、暫定措置、対応責任者、解消期限、再判断の条件を明確にし、事業影響に応じた権限者が受容の可否を判断する。特に、重大な脆弱性が悪用されるおそれが高く、有効な代替対策も講じられない場合には、サービスの一時停止や代替手段への切り替えも検討すべきである。
重要なのは、「停止する」「対策を講じる」「残余リスクを受容する」といった対応方針の判断基準と権限を、緊急時ではなく平時から定めておくことである。
経済産業省の「サイバーセキュリティ経営ガイドライン」も、経営者主導のリスク管理を重視している。経営の役割は、個々の技術対策を代わりに決めることではなく、事業影響に応じた優先順位と資源配分を定め、判断を対策完了につなげることである。
グループ全体で対応を完結できる体制を整える
経営判断を確実な実行につなげるには、グループ全体で資産と責任を把握することが出発点である。本社、子会社、海外拠点、委託先が利用するシステムについて、用途、管理者、保守契約、更新経路を整理する。特に、M&Aで追加された未把握資産や、時差・保守体制が異なる海外拠点には注意が必要である。
本社は共通のリスク評価基準、対応期限、経営層への報告条件を定め、各社は事業特性に応じて対策を実行する。委託先についても、調査・更新・停止判断の責任分界を明確にする。
ただし、基準やルールを整備するだけでは十分ではない。例外承認が属人的にならないよう、理由、承認者、期限、暫定措置を記録し、期限超過時には再判断する仕組みが必要である。また、子会社や委託先から単に「対応済み」と報告を受けるのではなく、更新内容や動作確認の証跡を確認し、実際にリスクが低減されたことを把握する。
さらに、侵害を受けた場合の検知、対応、復旧までを一体として管理し、訓練によって実効性を検証する。バックアップがあることと、必要な時間内に業務を復旧できることは別である。経営は復旧の優先順位、許容停止時間、許容データ損失を定める必要がある。
AIは資産情報の整理、コードや設定の確認、修正案の作成、対応状況の集約などを支援し得る。ただし、機密情報の取扱い、ツールの権限、変更内容の検証と承認には注意が必要である。
管理の実効性についても、対策件数だけでなく、影響判定・対応完了までの時間、管理者不明の資産数、期限超過案件、復旧訓練の結果などで評価する。
まとめ
AI時代に求められるのは、脅威を発見する速さだけでなく、経営判断を現場の行動につなげ、対応を完結させる組織全体の実行力である。守るべき事業とリスクの優先順位を定め、判断の権限と期限を平時から明確にし、グループ全体で対応完了まで確認できる体制が求められる。
DOLBIXは、丸紅グループで培った知見を基に、大規模企業グループにおけるセキュリティ・ガバナンスの整備を構想から実装・運用設計まで一貫して支援している。現状評価、経営向けレポート、共通基準・規程の整備、資産・脆弱性管理プロセスの高度化、技術対策の実効性評価、訓練支援などを通じて、経営判断と現場の対応を結び付ける体制づくりを支援する。
全社一律の管理と個社任せの運用との間に生じる空白を埋め、グループ全体のサイバーレジリエンス向上に貢献する。
参考情報
- The PHP Group「October 2026 Security Release」
- Wiz Research「PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet」(2026年10月21日)
- iz Research「PHP2Shell: Exploitation Attempts and Remediation Trends」(2026年10月27日)
- 英国国家サイバーセキュリティセンター(NCSC)「NCSC Annual Review 2026 – The impact of AI on cyber threat」(2026年11月3日)
- 経済産業省「サイバーセキュリティ経営ガイドライン Ver.3.0」
- CVE Tracker(https://cve.0xosprey.com/)
- ITmedia エンタープライズ、毎日新聞(国内の注意喚起・公開停止に関する報道)
- 金融庁・日本銀行「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」(2026年5月22日)
著者
マネージングディレクター
IT戦略&サイバー本部
井上 健一
金融系システム会社、大手ITコンサルファーム、大手監査法人系ファームを経て、現在は当社でサイバーセキュリティ分野に従事。金融系システム会社、大手ITコンサルファームでは金融機関や官公庁向け業務システム開発にてDX推進に係る幅広い経験を積む。大手監査法人系ファームではサイバー攻撃や不祥事対応を担当し、企業のセキュリティリスク低減に貢献。ISMS導入やNIST CSFを活用したセキュリティリスク評価にも精通し、組織のセキュリティ戦略構築にも貢献している。